

 ログイン
 会員登録
 お問い合わせ
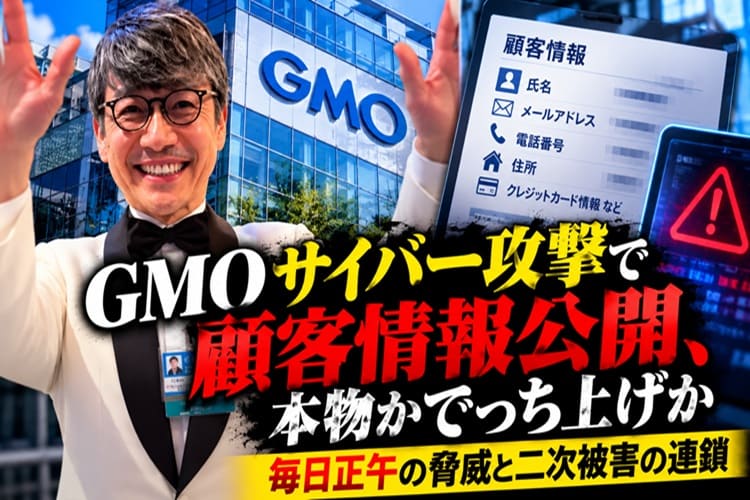
2026年10月27日正午を過ぎ、攻撃者とみられる者がGMOの顧客情報と称する内容を公開したことを同社が確認した。
影響の可能性があるサーバーは最大約2万6739台。約100万ドルの身代金要求をGMOは拒否したが、公開情報には事実と異なる内容が含まれるおそれがあり、アクセスや拡散を強く禁じている。
被害者1人目の情報は本物か
攻撃者側が公開したとされる1人目の情報は、氏名や住所だけでなくパートナーの情報、生活スタイル、口座関連、子どもの情報にまで及ぶと報じられている。
FX利用者らしいリスク許容度の記述もあり、二次被害を助長しそうな内容が並ぶ。
一方でGMOは「事実と異なる内容が含まれるおそれがある」と明言し、確認を進めている。
本物と確認できた場合にのみ対象者へ個別連絡する方針だ。
こうした事件では実在しそうな一部情報にでっち上げを混ぜ、信憑性を演出する手法が過去にも見られた。
情報の真偽を検証せずに拡散すれば、被害者本人だけでなく周囲まで巻き込む結果になりかねない。
毎日正午公開と閲覧の危険
攻撃者は今後、毎日正午に分析が完了した情報から順次公開すると宣言した。
100万ドルを支払えば直ちに活動を停止すると主張しているが、支払っても削除や停止が保証されるものではない。
GMOは当該サイトにアクセスした人の情報が攻撃者に取得されていることを確認しており、トラッキングビーコンが仕込まれている可能性が高い。
興味本位で閲覧する行為自体が新たな個人情報の流出につながり、二次被害の連鎖を生む。
専門家は「第三者はこうした情報を取得したり転載したりしないことが極めて重要」と指摘する。
公式発表以外の情報源に触れること自体がリスクだ。
被害者写真を晒す二次被害
公開された情報に含まれるとされる被害者の写真を、モザイク加工したうえでXに投稿する動きが確認されている。
セキュリティを語りながら被害者の不安をネタにして数字を稼ぐ行為は、二次被害を拡大させる。
被害者は自身の情報が悪用されるかもしれない状況で不安を抱えており、無許可の再拡散はプライバシー侵害や法的責任が生じる可能性もある。
GMOも悪質な拡散者に対して法的措置の準備を進めている。
注意喚起と被害者情報の晒しは別物であり、区別できない行為は事件の本質を歪める。
社長の動画が狙われる理由
事件の少し前、GMOインターネットグループ代表・熊谷正寿氏が出演するイベント動画がXで拡散され、ある投稿が注目を集めた。
投稿者は「この社長の動画を見たら、自分がハッカーでも『この会社を狙おう』と思う」と書き、特に炎上狙いの愉快犯なら「サイバーセキュリティに力を入れています」と主張するこの会社ほど面白い標的はない、と皮肉っていた。
動画にはタキシード姿でステージに立つ姿や、スポーツ選手との記念撮影、ピアノを弾く様子などが映っており、派手で目立つイメージが強調されていた。
この指摘自体はユーモアを交えたものだが、完全に的外れというわけでもない。
企業のトップが強い露出を続けると、攻撃者にとって「知名度を利用して圧力をかけやすい」対象に映ることがある。
特に愉快犯的な動機を持つ者にとっては、被害の大きさと話題性を同時に狙える点が魅力的に見える可能性はある。
一方で、今回の攻撃の実態は単なる愉快犯のレベルを超えている。
最大約2万6739台のサーバーに影響が及ぶ可能性があり、顧客の取引口座情報や端末内のデータが持ち出された疑いが濃厚だ。
身に覚えのない不正取引による金銭被害も確認されており、攻撃者は技術的に一定以上の能力を持っているとみられる。
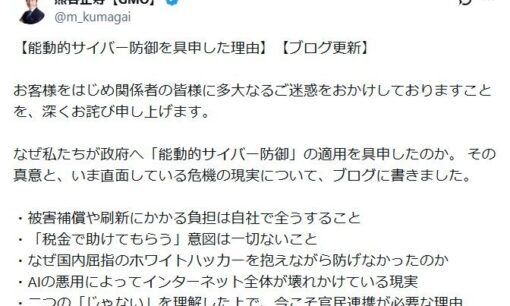
GMO自身もシステム上の課題を認め、警察への相談や政府への能動的サイバー防御の要請を行っている。
つまり「見た目が狙われやすい」という話と、「実際に大規模な侵入を許したセキュリティ上の問題」は別次元の話であり、後者の方がはるかに深刻だ。
愉快犯的な面白さで片付けられる事件ではない。
払っても止められない完敗
GMOは要求に応じない方針を維持し、不正取引による損失の補償や見舞金、代替サービスの提供を表明している。
政府に対しては能動的サイバー防御の適用を要請した。
一方で情報公開攻撃に対しては、事実上有効な阻止手段が限られていた。
支払っても情報の削除や公開停止が確実に保証されるわけではなく、交渉に応じることでさらなる要求を招く恐れもある。
影響範囲の調査は続いており、すべての端末の安全性が確認されたわけではない。
事件は日本のインターネット史に残る規模となり、企業のセキュリティ体制と個人の情報リテラシーの両方が問われている。