

 ログイン
 会員登録
 お問い合わせ
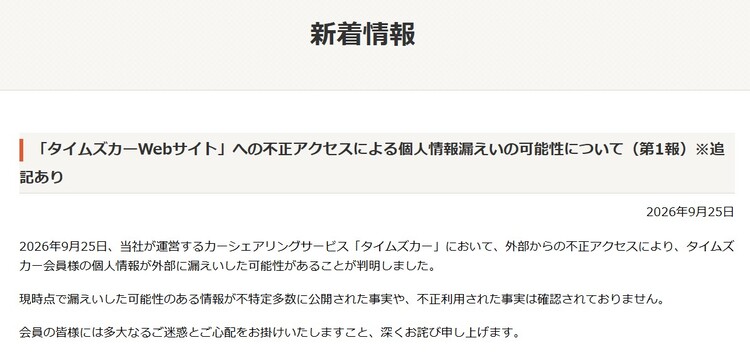
カーシェアリング最大手として全国に会員を抱えるタイムズカー。手軽さと利便性で日常の足を支えてきたサービスが今、かつてない規模の個人情報流出という事態に直面している。
約660万件という膨大なアカウント情報が外部に漏れ、しかもその中には氏名や住所にとどまらず、本人確認書類である運転免許証の画像までもが含まれていた。運営元の発表を受け、X上では会員や退会者から不安と憤りの声が広がっている。
約660万件が流出 タイムズカーが第2報で認めた被害の全容
タイムズカーを運営するのは、パーク24グループのタイムズモビリティ株式会社である。同社の発表によると、25日9時07分、タイムズカーのWebシステムに対する外部からの不正アクセスを検知し、直ちに調査を開始した。外部専門機関の協力を得て調べた結果、第三者による不正アクセスが行われ、システムに保存されていた一部の会員情報が取得されたことが確認されたという。
25日の第1報では「漏えいした可能性」という表現にとどまっていたが、28日に公表された第2報では、被害がより具体的な形で明らかにされた。漏えいが確認されたアカウント数は約660万件。対象はタイムズカーの現会員と退会済みの利用者、さらにタイムズビジネスサービスの会員および退会者にまで及ぶ。同社は不正アクセスの経路を26日7時25分までに遮断し、現時点で新たな侵入は確認されていないと説明している。
クレジットカードより厄介 「運転免許証画像」流出という異質なリスク
今回の流出が他の情報漏えい事案と一線を画すのは、漏れた情報の中身にある。同社が公表した項目には、氏名、住所、生年月日、電話番号、メールアドレスに加え、運転免許情報、そして本人確認書類として登録された運転免許証の画像までが含まれていた。一方でクレジットカード情報については漏えいしていないことを確認したとしている。
一見すると、カード番号が守られたことは不幸中の幸いに映るかもしれない。しかし問題の本質はそこではない。クレジットカードは番号を変えれば被害を食い止められるが、氏名や生年月日、そして顔写真付きの免許証画像といった情報は、本人の意思で書き換えることができない。一度流出すれば、なりすましによる口座開設や各種契約、身分証の偽造といった二次被害の材料として、半永久的に悪用されかねない。X上でも、免許証画像が偽造身分証に転用される危険を具体的に指摘する声が上がっており、利用者の不安は決して漠然としたものではない。
退会済みの利用者まで対象に 「もう解約したのに」広がる戸惑い
もう一つ、会員の神経を逆なでしたのが、対象に退会済みの利用者が含まれていた点である。すでにサービスを解約し、タイムズカーとの関係を絶ったつもりでいた人々の情報までもが、なお社内に保管され、流出の対象となっていた。
X上では、退会したはずなのになぜ自分の情報が残っているのか、という趣旨の戸惑いや、一企業が個人情報を集めて長期にわたり保有する仕組みそのものへの疑問を投げかける投稿も見られた。カーシェアリングは免許証の登録が不可欠なビジネスであり、事業者は構造的に大量の身分証情報を抱え込まざるを得ない。その保管が退会後にどこまで、どのように行われていたのか。今回の一件は、便利さの陰で膨れ上がった個人情報の集積リスクを改めて突きつけた。
「漏えいしても謝って終わり」制裁なき情報流出への不信
パスワードについて、同社は復元できない形式で保管しており、それを使ってアカウントが不正に利用される恐れはないと説明している。だが、こうした技術的な安全性の強調が、必ずしも利用者の納得につながっているわけではない。
X上では、パスワードの安全性よりも、それ以外に漏れた個人情報の多さに衝撃を受けたとする指摘が相次いだ。中には、企業が情報を漏らしても謝罪だけで済み、実質的な制裁や罰則が伴わないために漏えいが繰り返されるのではないか、と企業を取り巻く構造そのものを問う声もあった。損害への補償を求める意見や、精神的苦痛への対価を冗談交じりに求める書き込みも見られ、企業と利用者の間に横たわる温度差がにじんでいる。
もちろん、不正アクセスの直接の加害者は攻撃を仕掛けた第三者であり、同社もまた被害を受けた立場という側面を持つ。それでも、660万件という規模の情報を預かっていた以上、利用者が求めるのは形式的な謝罪ではなく、なぜ防げなかったのか、今後どう守るのかという具体的な説明である。
免許証を預かる事業者の責任 問われる管理体制の実効性
同社は現在、外部専門機関によるフォレンジック調査を進めるとともに、個人情報保護委員会および警察への報告を行っていると公表している。再発防止策については、すでに実施した対策と中長期的な対策を整理したうえで、続報で示すとしている。対象者には順次、個別に案内するという。
カーシェアリングは、対面での鍵の受け渡しを介さず、スマートフォン一つで車を借りられる手軽さで生活に浸透してきた。その利便性の土台には、利用者が免許証という極めて重要な個人情報を事業者に委ねているという事実がある。預ける側の信頼があって初めて成り立つサービスだからこそ、事業者に問われるのは、流出を「起きてしまったこと」として処理する姿勢ではなく、預かった情報の重みに見合うだけの管理体制を実際に築けるかどうかである。X上に噴出した不信の声は、その一点に集約されていると言ってよい。
続報でどのような再発防止策が示されるのか。カーシェア業界全体の信頼にも関わる問題として、タイムズモビリティの今後の対応が注視される。