

 ログイン
 会員登録
 お問い合わせ
約80億円の身代金を要求されたGMOインターネットグループが、攻撃者への反撃に乗り出した。熊谷正寿代表は支払いを拒否し、最大1億5000万円の懸賞金を設けて犯人の情報を募集。10月29日には、社内の専門チームが犯人特定につながる有力情報を入手したと発表した。被害を受けた企業が、巨額の懸賞金と専門家の力を使って犯罪者を追う。日本企業のサイバー攻撃への向き合い方に、新たな選択肢を示す動きとなっている。
GMOが犯人特定へ前進 懸賞金に321件の情報
10月29日、GMOインターネットは不正アクセス事件に関する第15報を発表し、犯人特定につながると考えられる有力情報を入手したと明らかにした。調査に当たったのは、同グループのホワイトハッカーチームだ。サイバーセキュリティの専門知識を持つ技術者たちが独自に調査を進め、手がかりをつかんだという。同社は情報を警察や関係機関に提出する方針を表明。熊谷正寿代表もXで進展を報告し、早期逮捕や国際手配につなげたい考えを示した。攻撃者の身元特定に向け、GMO自身の調査が捜査を後押しする展開となっている。
犯人追跡の大きな武器となっているのが、「GMOサイバー犯罪撲滅・懸賞金」だ。犯人の特定や検挙、事件の解明につながる情報に対し、総額100万米ドル、日本円で約1億5000万円を上限とする報奨金を用意した。10月28日正午に専用サイトを開設すると、同日午後6時までに113件、翌29日午後6時には累計321件の情報が寄せられた。情報提供者の協力に加え、社内の専門家も調査を進める二本立ての体制だ。GMOは提供された情報を精査し、事件解明に役立てる方針を示している。従来のように警察の捜査結果を待つだけでなく、企業自らが情報を集め、犯人を追跡する姿勢が際立つ。
約80億円を要求 GMOが選んだのは身代金拒否と反撃
今回、不正アクセスを受けたのは、GMOインターネットが提供する「お名前.com デスクトップクラウド」だ。FXなどの自動売買にも利用される仮想サーバーサービスで、クラウド上のパソコン環境に取引ソフトを設置できる。GMOは10月21日にサービスを停止し、不正アクセスの発生を公表。その後の調査で、システムにセキュリティ上の問題があり、顧客情報が外部に持ち出されていたことが判明した。一部利用者からは身に覚えのない取引も報告されている。攻撃者は約80億円を要求する脅迫メールを送り、応じなければ顧客情報を公開すると通告。27日には実際に利用者に関するものとみられる情報をインターネット上に公開した。
GMOは身代金の支払いを拒否し、被害拡大の防止と犯人追跡を進めた。28日には攻撃者が情報公開に使用していたサイトのドメイン停止を確認している。GMOが金銭の支払いを拒んだ背景には、身代金を支払っても情報の削除や悪用の防止が保証されず、犯罪組織に資金を渡すことが新たな攻撃につながるという問題がある。攻撃者が握っていたのは、盗み出した顧客情報と、その公開をちらつかせる脅迫という手段だった。GMOは情報の拡散防止に取り組みながら、逆に犯人を追い詰めるための情報収集に資金と人材を投入した。サイバー犯罪者に一方的に脅される構図を変えようとする取り組みだ。
熊谷正寿氏の笑顔写真が炎上 強気の姿勢は変えず
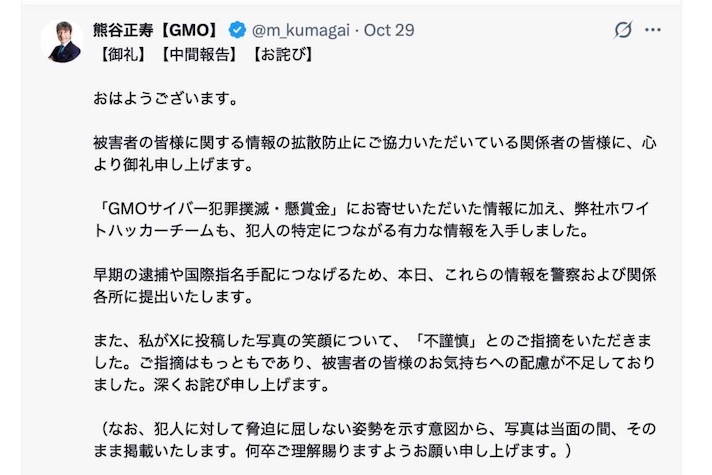
事件発覚後、熊谷氏は自身のXで対応状況を積極的に発信している。警察や関係機関との連携、犯人追跡の進展などを自ら報告し、攻撃者に屈しない姿勢を打ち出した。その一方、笑顔の自撮り写真を添えた投稿には「不謹慎」との批判が寄せられた。顧客情報が流出し、被害者が不安を抱えるなかでの笑顔に違和感を覚える人がいたのだ。これに対し、熊谷氏は被害者への配慮が不足していたとして謝罪。一方、写真には攻撃者の脅迫に屈しない意思を示す意図があったと説明している。
熊谷氏は批判を受けても、犯罪者に対する強い姿勢を変えていない。今回の騒動では、SNSでの発信方法への批判と、GMOが実施している事件対応を分けて見る必要がある。少なくとも、身代金拒否や犯人追跡そのものに批判が集中しているという状況は確認できていない。熊谷氏が目指しているのは、被害を公表して謝罪するだけでなく、犯罪者に責任を取らせることだろう。企業トップが前面に立ち、捜査協力や調査の進展を発信する姿勢は、今回の対応を特徴づけている。
情報拡散には法的措置 GMOが進める顧客補償
GMOは攻撃者への対応に加え、流出した情報の二次拡散にも厳しい姿勢を示している。10月28日には、X上で顧客情報の転載や公開先への誘導などを行った投稿に対し、累計20件の警告連絡を実施したと発表。悪質な情報拡散については、発信者情報の開示請求や刑事告訴などの法的措置も検討している。攻撃者が公開した情報がSNSを通じて広まれば、詐欺や嫌がらせなど新たな被害につながる恐れがある。GMOは情報の公開元だけでなく、拡散する側にも対応することで、被害の連鎖を食い止めようとしている。
顧客への補償も進めている。10月24日には、対象サービスの利用者全員に一律5000円のお見舞金を支払うほか、不正取引による損失を補償する方針を発表。27日には、情報が実際に公開された利用者に対し、1回の公開につき最大300万円を上限とする特別お見舞金制度も設けた。さらに代替サービスの提供や、利用者の端末の安全確認、システムの抜本的な見直しにも取り組んでいる。今回の不正アクセスでは、GMOのシステムにセキュリティ上の問題があったことも確認されており、再発防止は欠かせない課題だ。攻撃者を追う一方で、自社の責任を認め、被害を受けた顧客への対応を進めている。
GMOの反撃は日本企業の新たな一歩となるか
日本企業がサイバー攻撃を受けた場合、被害の公表、謝罪、原因調査、システムの復旧、再発防止策の説明が対応の中心となる。警察への相談や専門家による調査も行われてきたが、今回のGMOはさらに踏み込んだ。犯人特定に巨額の懸賞金を設け、社内のホワイトハッカーを動員し、調査の進展を積極的に公表している。政府関係機関には「能動的サイバー防御」に関する措置の実施も要請した。被害を受けた企業が自ら積極的に行動を起こし、犯罪者の追跡と被害拡大の防止を進める姿勢を明確にしたのである。
もちろん、今回の取り組みが事件解決につながるかは、今後の捜査や調査の進展による。ただ、すでに有力情報の入手という成果が表れ、外部からの情報提供も集まっている。サイバー犯罪では、攻撃者が国外に拠点を置いたり、匿名性の高い技術を利用したりするため、犯人特定が難しいケースも多い。だからこそ、企業が専門人材や資金を活用して捜査に協力する意義は大きい。GMOの動きは、日本企業がサイバー犯罪にどう立ち向かうべきかを考えるうえで、新たな事例となるだろう。
熊谷氏が示したのは、犯罪者の脅迫に屈せず、自ら解決に向けて行動するという姿勢だった。被害者への補償や再発防止を進めながら、犯人の責任も追及する。サイバー攻撃が相次ぐ日本で、企業が取れる行動はどこまで広げられるのか。GMOの挑戦は、その可能性を示し始めている。