

 ログイン
 会員登録
 お問い合わせ
10月21日夜、国内のインターネットサービスで緊急メンテナンスの告知が相次いでいる。
「ウマ娘」「グランブルーファンタジー」、ネットショップ作成サービス「BASE」など、業界を越えた動きにSNSでは「一斉にサイバー攻撃を受けるの?」と不安の声も。
背景にあるのは、プログラミング言語「PHP」で見つかった重大な脆弱性だ。
普段何気なく利用しているサービスの裏側で、何が起きているのか。
PHP重大脆弱性で緊急メンテナンス続出
いつものゲームが突然遊べなくなる。ネットショップで商品を購入できない。会員サイトにもログインできない。
そんな事態が10月21日夜から22日にかけて、さまざまなサービスで起きようとしている。
発端は、PHPの開発を担うThe PHP Groupによる緊急のセキュリティリリース予告だ。
ITmedia NEWSによると、PHPの開発チームは日本時間21日23時、2件の重大な脆弱性に対応する修正版を公開すると発表。
影響を受けるバージョンなどの詳細は、修正版の公開と同時に明らかにするとしている。
独立行政法人情報処理推進機構(IPA)も同日、緊急の注意喚起を公表。
修正版が公開され次第、速やかに適用できるよう事前準備を呼びかけた。
注目すべきは、特定の企業だけの問題ではないことだ。
通販、ゲーム、業務サービスなど、一見無関係な企業が同じタイミングでシステム停止に踏み切ろうとしている。
PHPとは何か?
そもそもPHPとは何なのか。
PHPは、Webサイトの裏側で動くプログラミング言語の1つだ。
例えば、ネットショップで商品を購入するとき、利用者は画面上の「購入する」ボタンを押すだけ。
しかし、その裏側では会員情報の確認、注文内容の記録、在庫の更新など、さまざまな処理が行われている。
PHPは、こうした処理を担う技術として広く使われている。
世界中で利用されるWordPressもPHPで開発されており、企業サイトやブログなどにも深く関わっている。
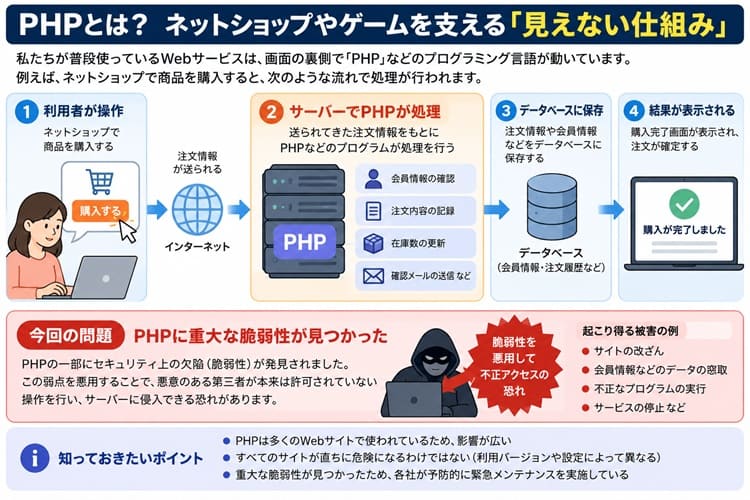
今回問題となった「脆弱性」とは、プログラムに存在するセキュリティ上の欠陥だ。
住宅に例えれば、玄関の鍵に重大な欠陥が見つかったようなもの。
悪意ある第三者がその弱点を突けば、本来許可されていない操作を行われる恐れがある。
今回の2件は、深刻度を示すCVSS v4.0で10点満点中9.2点。
最高区分の「緊急」に該当する。
条件によっては外部から不正なプログラムを実行され、情報の窃取やサイト改ざんなどにつながる危険性も指摘されている。
ただし、PHPを使用するすべてのサイトが直ちに攻撃可能になるわけではない。
実際の危険性は、利用環境や脆弱性の成立条件によって異なる。
ウマ娘、BASE、ニコニコも 緊急メンテナンスが業界を越えて拡大
今回、利用者を驚かせているのは、メンテナンスを告知したサービスの多さだ。
EC分野では「makeshop」「カラーミーショップ」「BASE」などが対応を案内。
カラーミーショップは21日22時から終了時刻未定でサービスを停止し、ショップの閲覧や購入手続き、管理画面へのログインなどが利用できなくなると発表した。
ゲーム分野でも、Cygamesの「ウマ娘 プリティーダービー」「グランブルーファンタジー」「Shadowverse: Worlds Beyond」などがメンテナンスを告知している。
さらに「バンダイナムコID」「ニコニコ」、レンタルサーバー、保育関連サービス「コドモン」、業務システム関連サイトなどにも動きが広がっている。
ITmedia NEWSは、オンライン即売会サービス「pictSQUARE」やクラウドソーシングサービス「つなぐ」なども対応に入ると報じた。
もはや、単なるゲームや通販の問題ではない。
娯楽、買い物、仕事、日常生活を支えるサービスが、同じ夜に相次いで停止するという事態だ。
ただし、すべてのメンテナンスがPHPの脆弱性によるものとは限らない。
BASEは公式案内でデータベースの緊急メンテナンスと説明しており、各社の対応理由には違いがある。
「一斉にサイバー攻撃を受けるの?」SNSに広がる恐怖
突然届くサーバーメンテナンスの通知。
それが1社だけなら、普段と変わらないお知らせとして受け止められただろう。
しかし、今回は事情が違う。ゲーム、通販、会員サービスなど、無関係に見える企業から同じ日に通知が届く。
SNSでは「一斉にサイバー攻撃を受けるの?」といった不安の声も上がっている。
では、本当に大規模なサイバー攻撃が始まるのか。
IPAは21日の注意喚起で、今回の脆弱性を悪用した攻撃を現時点では確認していないと説明している。
一方、ロイター通信は、米Cloudflareの幹部が初期の攻撃の兆候を確認していると発信したことを報じた。
国内で確認された被害と海外の観測情報は、分けて考える必要がある。
今回の一斉メンテナンスは、攻撃を受けた証拠ではない。
むしろ、被害が発生する前に危険な欠陥を修正するための予防措置という側面が大きい。
だが、修正版の公開によって欠陥の詳細が明らかになれば、対策が遅れたシステムが攻撃対象になる可能性もある。
各社がサービスを一時停止してまで対応を急ぐ理由は、そこにある。
PHP脆弱性で個人情報流出の危険は?
最も気になるのは、個人情報やクレジットカード情報への影響だろう。
現時点で、今回の脆弱性によって利用者の情報が一斉に流出したと確認されたわけではない。
カラーミーショップは、今回の脆弱性を悪用した攻撃やデータ漏洩は確認されていないと説明。
バンダイナムコIDも、不正アクセスや登録データの流出は確認されていないとしている。
一般の利用者は、各サービスの公式サイトや公式SNSで最新の情報を確認することが重要だ。
混乱に便乗した偽の復旧案内や不審なリンクにも注意したい。
一方、PHPを利用するWebサイトの運営者には、修正版の適用や影響範囲の確認など、迅速な対応が求められる。
今回の騒動が浮き彫りにしたのは、私たちの生活が共通の技術によって支えられているという現実だ。
普段は意識することのないプログラムの欠陥が、ある日突然、ゲームから買い物、仕事までを巻き込む問題となる。
本当に恐ろしいのは、今夜のメンテナンスそのものではない。
便利な日常を支える見えない仕組みに、重大な弱点が潜んでいたという事実なのかもしれない。