

 ログイン
 会員登録
 お問い合わせ
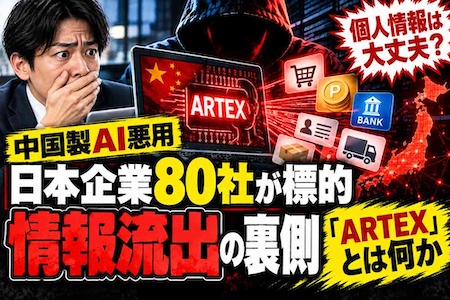
ネット通販で買い物をする。ポイントをためる。家族にデジタルギフトを贈る。そんな日常のサービスが、中国製AIを悪用したサイバー攻撃の標的になっていた。日本企業約80社が狙われ、うち8社が情報漏洩を公表。攻撃対象は金融機関から通販、小売り、教育、物流まで幅広い。AIによるサイバー攻撃が、私たちの生活にどこまで迫っているのか。
中国製AI「ARTEX」で日本企業約80社を攻撃か 8社が情報漏洩
日本企業を狙った一連のサイバー攻撃で、中国で開発されたAIツール「ARTEX(アルテックス)」が悪用されていたことが分かった。10月19日、GMOインターネットグループ傘下のGMOサイバーセキュリティ byイエラエが調査結果を発表した。同社が攻撃元のシステムを調べたところ、ARTEXの使用を確認。さらに調査を進め、日本企業を集中的に狙うAI利用の攻撃拠点を6つ発見した。TBSの報道によると、一連の攻撃では約80社が標的となり、そのうち8社が9月から10月にかけて情報漏洩を公表している。
ARTEXは、AIが企業のシステムを分析し、セキュリティ上の弱点を自動的に探すツールだ。本来は企業が自社システムの安全性を確かめる目的で開発されたが、その機能が不正アクセスに悪用されていた。これまで専門的な知識や時間を必要としていた弱点の調査をAIが支援すれば、攻撃者はより多くの企業を短期間で狙えるようになる。
狙われたのは通販、ポイント、金融、物流 私たちが使うサービスも標的に
GMOが確認した攻撃対象は、ネット通販(EC)、小売り、デジタルギフト、ポイント関連サービス、金融、保険、教育、印刷、物流、メディア、マーケティング関連など幅広い。攻撃者は拠点ごとに標的とする業種を分け、ある拠点ではデジタルギフトや小売りを中心に、別の拠点では金融や保険、さらに別の拠点ではネット通販や物流を中心に狙っていた。大企業だけでなく、普段利用している生活サービスも攻撃対象になっていたことが分かる。
こうした業種に共通するのは、多くの顧客情報や取引情報を扱っていることだ。通販サイトには氏名や住所、電話番号、購入履歴などが登録され、金融サービスでは口座や取引に関する情報、ポイントサービスでは会員情報などが管理されている。情報が流出すれば、迷惑メールや詐欺に悪用される恐れがあり、アカウントへの不正ログインが金銭的な被害につながることもある。私たちが便利に利用しているサービスほど、多くの個人情報を企業に預けているという現実がある。
1社を突破すれば次も狙える? 業種を絞る攻撃の怖さ
GMOが最初に調査した攻撃拠点では、日本企業約20社が標的となり、そのうち9社は同じ業種だった。具体的な業種名は明らかにされていないが、攻撃者が国だけでなく業種も絞り込んでいたことがうかがえる。例えば、通販サイトでは商品の検索、購入、決済、配送先の登録など、共通する機能が多い。同じ種類のソフトウエアを使っていれば、ある企業で見つかった弱点が別の企業にも存在する場合がある。
攻撃者にとっては、ひとつの弱点を発見した後、似たシステムを持つ企業を続けて調べる方が効率的だ。AIで弱点を探す作業を自動化すれば、その対象をさらに広げられる。今回の調査でも、攻撃拠点を使い分け、業種ごとに標的を絞る手法が確認された。ある企業の情報漏洩が発覚したとき、同じ業種の企業も同様の攻撃に備える必要がある。企業ごとの対策に加え、業界全体で攻撃情報を共有する重要性が高まっている。
日本だけが狙われたのか 韓国の金融機関にも同じAI
今回、GMOが調査した攻撃拠点のひとつは、観測できた範囲でほぼ日本企業ばかりを狙っていた。新たに見つかった6つの拠点も、日本企業を中心に攻撃していたという。一方、ARTEXを使った攻撃は日本以外でも確認されている。米国のセキュリティ企業CrowdStrikeは、2026年9月下旬から10月上旬にかけて、韓国の金融機関を標的とする攻撃で同じツールが利用されたと報告した。
日本では通販や小売り、金融、物流など、韓国では金融機関が標的となった。攻撃者が狙う国や業種に応じて手法を使い分けている可能性がある。ただし、ARTEXが中国で開発されたことと、攻撃者の正体は別の問題だ。現時点で中国政府が今回の攻撃を指示したという事実は確認されていない。GMOは調査で得られた情報を法執行機関に提供しており、今後は攻撃者の特定や被害の全容解明が焦点となる。
AIが攻撃し、AIが守る時代へ 企業の対策は追いつくのか
企業へのサイバー攻撃自体は以前から存在していた。今回の問題が従来と異なるのは、AIが攻撃の準備や弱点の探索に利用されていることだ。これまでも攻撃者は自動化ツールを使ってきたが、AIは大量の情報を分析し、次に調べるべき対象を絞り込む作業にも利用できる。10月15日にJPCERTコーディネーションセンターが公表した別の分析でも、AIを利用してシステムの弱点を探索したり、スマートフォンアプリを解析したりする攻撃活動が確認された。
一方、企業側の対策には時間がかかる。新たな弱点が見つかれば、影響するシステムを確認し、修正プログラムを適用する必要がある。業務を止められない事情から、更新作業がすぐに実施できないケースもある。今後は防御側もAIを活用し、不審なアクセスの検知やシステムの安全確認を効率化することが重要になる。セキュリティ製品を導入したという実績だけでなく、実際の攻撃を防ぐ効果があるか、継続的な検証が求められる。
情報漏洩した8社はどこ? 自分の個人情報を守るには
今回の調査で情報漏洩を公表したとされる8社について、GMOは企業名を一覧で公表していない。約80社の標的企業についても全容は明らかになっておらず、自分が利用しているサービスが対象かどうかを確認するには、各企業が公表する不正アクセスや情報漏洩に関するお知らせを見る必要がある。個人でできる対策としては、パスワードの使い回しを避け、多要素認証を設定することが有効だ。身に覚えのないログイン通知や購入履歴がないか確認し、企業を装った偽メールにも注意したい。
ただ、利用者自身の注意だけでは防ぎきれない問題もある。どれだけ強固なパスワードを設定していても、企業が管理する顧客情報そのものが流出すれば、氏名や住所、電話番号などが第三者に渡る恐れがある。私たちは買い物や決済を便利にするため、多くの企業に個人情報を預けているが、その企業の安全対策を詳しく調べることは難しい。AIによって攻撃が速く、効率的になる時代、企業には被害を防ぐ対策とともに、異常を早期に発見し、利用者へ知らせる体制が求められる。便利なサービスを安心して使い続けられるかどうかは、個人情報を預かる企業の対応にかかっている。