

 ログイン
 会員登録
 お問い合わせ
寝ている間に資産激減。謎の集団の脅迫状と立ちはだかる規約の壁
「まさか画面を開いて手が震えることになるとは思いませんでした。ポジションが勝手に決済され、口座の資金がごっそり減っていたんです……」
ある個人トレーダーは青ざめた表情でそう絞り出した。金融業界とネット空間を揺るがす未曾有の事態が発覚したのは、10月22日のことだ。
GMOインターネットグループが提供するサービスに大規模な不正アクセスが発生し、顧客のFX(外国為替証拠金取引)口座が第三者によって勝手に操作されるという前代未聞の被害が表面化した。SNS上では「14年間FXをやってきて一番衝撃的な出来事かもしれない」とベテラントレーダーが悲鳴を上げる事態に発展している。
巨大ITグループの足元で、一体何が起きていたのか。
「24時間自動売買」の要がサイバー攻撃の温床に
標的となったのは、GMOが展開する「お名前.com デスクトップクラウド」だ。本件について、X上で「GMOの『お名前.com デスクトップクラウド』が盛大にやらかした件」として詳細な経緯をいち早く解説したのが金融セクターに詳しいゼクシィ氏だ。同氏によると、同サービスは「ネット上のパソコンを借りて、FXの自動売買ソフトを24時間動かす」もので、自宅のパソコンをつけっぱなしにする代わりに、借りたパソコンでFX口座にログインして自動売買を続ける仕組みだという。
だが、その“最も安全であるべき仮想PC”に不正なプログラムが仕込まれていた。GMO側は保存情報を抜かれた可能性を認め、全プランのサーバーを順次停止する措置を取っている。影響の可能性がある件数は、実に2万6739件(10月22日現在)にのぼる。
疑われている手口について、ゼクシィ氏は「自動売買のために保存していた口座番号やパスワードを盗まれ、その情報でFX口座に入られて、勝手に取引されたという流れ」と指摘する。すでにFX業者の外為ファイネストも不正ログインと不正取引の発生を認めており、「口座で勝手に売買されて、お金を減らされた」という被害申告が相次いでいる。
ネット上に流出した戦慄の脅迫文「2800万ドルを消滅させた」
現在SNSに出回っている情報によれば、今回の事件の背後には謎のハッキングチームが存在し、GMO側に法外な要求を突きつけていた疑いがある。
出回っている犯行グループのものとされる犯行声明・脅迫文には、冷酷な文面が並んでいた。
《我々は、貴社の「お名前.com デスクトップVPS」ネットワークに侵入したハッキングチームです。これまで交渉条件を提示し、幾度も警告を行ってきました。しかし、貴社は我々の警告を無視し、沈黙を貫いているため、予告通りに行動を起こしました。すでに貴社顧客のMT4/MT5口座において、合計2800万ドル相当(全残高の10%)の資金を消滅させました》
2800万ドルといえば、日本円にして約40億円にのぼる天文学的数字だ。ハッカー集団はさらにこう畳みかけている。
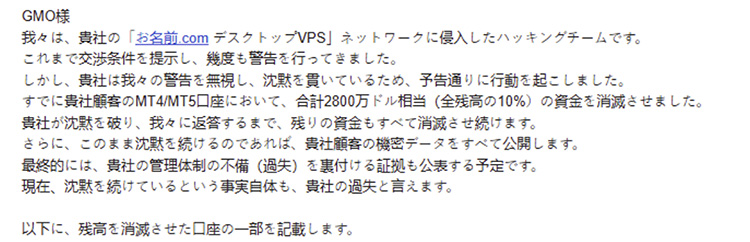
《貴社が沈黙を破り、我々に返答するまで、残りの資金もすべて消滅させ続けます。さらに、このまま沈黙を続けるのであれば、貴社顧客の機密データをすべて公開します。最終的には、貴社の管理体制の不備(過失)を裏付ける証拠も公表する予定です》
事態の深刻さを受け、GMOグループ代表の熊谷正寿氏は10月22日夕刻、自身のSNS上で「【重要】『お名前.com デスクトップクラウド』への不正アクセスに関するお詫びとお知らせ(第2報)」を投稿。サーバー内に保存されていたログイン情報等が第三者に取得・不正利用された可能性を認めて謝罪し、取引ツール(MT4/MT5等)や口座パスワードを至急変更するよう呼びかけている。
「賠償上限は1カ月分」立ちはだかる規約の壁
突然資産を奪われたトレーダーたちの関心は「失った資金は返ってくるのか」という補償問題に集中している。しかし、ゼクシィ氏は「規約はかなり厳しくて、賠償の上限は原則『サーバー利用料1か月分』。数百万円を失っても、当然に全額返ってくる契約ではない」と厳しい現実を突きつける。
ただし、同氏は「規約に書いてあるから諦めろで終わる話でもない」とも論じる。
個人の資産運用として使っていて消費者契約に当たる場合、事業者の故意や重大な過失による責任を制限する条項は消費者契約法で無効になる。GMO側に重大な過失があれば上限を超えて賠償を求める余地はあるものの、ゼクシィ氏は「現実には『GMOの管理にどんな問題があったのか』『今回の侵入でパスワードが漏れたのか』『それで不正取引されたのか』を詰める必要がある。その証拠の多くはGMOとFX業者が持ってるわけで、被害者が一人で調べるのはしんどい」と分析。
その上で、「利用料の返金などはありそうだけど、不正取引で失ったお金まで全員に全額補償するかというと、厳しそう。調査で裏付けが取れた被害について、個別に補償を話し合う展開の方がありそう」と今後の展開を予測している。
弁護士が指摘する「客は法的な被害者ではない」冷酷な現実
ただ、多くのトレーダーたちを絶望させているのが、法的な被害者の定義だ。SNS上では警察相談の報告として「損失を被った客はあくまでサーバーの利用権者に過ぎず、刑事上の被害者はFX業者やGMO側になる」との見解が共有され、波紋を呼んでいる。
この不条理な構図について、IT・金融問題に詳しい弁護士はこう解説する。
「不正アクセス罪などで直接の被害者とされるのは、システムを破られた事業者側です。巨額補償が行われた過去のコインチェック事件などは『取引所が顧客の資産を直接預かっていた』からこそ返金義務が生じました。しかし今回、お名前.comは単に仮想PCを貸していただけで、資金自体は1円も預かっていません。そのため、同社に対して投資金の全額補償を直接法的に迫るのは極めてハードルが高いのが現実です」
実質的な大損害を被りながら、制度上は直接の被害者として守られにくい現実。納得のいかない投資家たちの間で、怒りと無力感が渦巻いている。
被害者がいま直ちに取るべき「自衛策」
もし不正操作の被害に遭った、あるいは疑いがある場合、利用者はどう動くべきか。ゼクシィ氏は以下の具体的なアクションを強く推奨している。
まず大前提として、「サーバーを止めたから安全」ではない点だ。止まったのはソフトを動かすパソコンであり、お金が入っているFX口座は別にある。盗まれたパスワードが有効なままであれば、別の端末から入られる危険は残る。安全な自身のスマホやパソコンから直ちに取引用・会員ページのパスワードを変更し、操作できない場合はFX業者へ連絡することが最優先となる。
さらに証拠保全として、身に覚えのない取引の日時・注文番号・損失額を保存しておくこと。FX業者にはログインや注文の記録を、GMOには不正侵入に関する記録を残すようメールで依頼しておく必要がある。
問い合わせの際も、「サーバーが止まったから返金して」と「勝手に取引されて資金を失った」は明確に分けて伝えるべきだという。被害額が大きい場合は取引履歴と両社の回答を持って弁護士への相談が視野に入る。また、今後返金や見舞金が提示されたとしても、「受け取ったら今後は一切請求しません」といった条件がついていないか確認を怠ってはならないと、ゼクシィ氏は警鐘を鳴らしている。
ネット金融の利便性の裏に潜んでいた巨大な落とし穴。数万の顧客を巻き込んだサイバー攻撃の責任をメガIT企業はどう果たすのか、波紋は広がり続けている。