

 ログイン
 会員登録
 お問い合わせ
スマートフォンで手軽に贈れるデジタルギフトが、第三者によって約5億5000万円分も勝手に発行されていた。電子ギフトサービス「giftee(ギフティ)」を手がけるギフティグループが10月26日、不正アクセスによる被害を公表した。攻撃者はシステムの弱点を突き、本来は企業が管理するギフトの発行機能を悪用したとみられる。巨額の電子ギフトはどこへ渡ったのか。利用者が保有するギフトは安全なのか。身近なサービスで起きた異常事態の実態を追う。
ギフティに不正アクセス 5億5000万円の損失見込み
ギフティは、LINEやメールなどを通じてコーヒーやスイーツ、買い物券などを贈れる電子ギフトサービスを展開している。相手の住所を知らなくてもプレゼントを届けられる手軽さが特徴で、誕生日のお祝いやちょっとしたお礼など、日常のさまざまな場面で利用されている。企業がキャンペーンの景品や顧客への謝礼として電子ギフトを配布するサービスも手がけており、個人と企業の両方に利用が広がっている。
事件が判明したのは10月25日。ギフティグループによると、子会社が運用する一部システムの脆弱性を第三者に悪用され、eギフトが不正に発行された。会社は同日中に侵入経路を特定して遮断し、問題のシステムを停止。今後も再稼働させない方針を示している。すでに不正発行されたギフトによる損失は約5億5000万円に上る見込みで、2026年12月期の決算に特別損失として計上する予定だ。
盗まれたのはギフト券ではなく「発行する仕組み」
今回の事件で特徴的なのは、既存のギフト券を盗み出すのではなく、新しいギフト券を不正に発行していた点だ。
通常、電子ギフトは購入や企業からの発行依頼などに応じて生成され、受け取った人が指定された店舗やサービスで利用する。紙の商品券と違って印刷や配送の手間が省け、スマートフォンに届いたURLやコードを使って商品と交換できる。贈る側も受け取る側も便利な一方、発行を管理するシステムには厳格な安全対策が求められる。
今回、攻撃者はその発行に関わるシステムへ不正にアクセスし、新しいeギフトを作り出した。紙の商品券に例えれば、金庫から商品券を盗むのではなく、商品券を発行する機械を勝手に操作されたようなものだ。電子ギフトは画面上の情報であっても、実際の商品やサービスと交換できる金銭的な価値を持つ。発行管理が破られれば、短期間で巨額の被害につながる。
では、不正に発行された5億5000万円分のギフトは、実際に使われたのだろうか。時事通信によると、ギフティ側は不正発行されたギフトの利用状況を調査し、可能な範囲で取り消しなどの措置を進める方針だ。10月28日朝の時点で、ギフトの具体的な種類や件数、実際の使用状況については調査が続いている。約5億5000万円は会社が見込む損失額であり、攻撃者が同額の利益を得たという意味ではない。
手持ちのギフトは安全? 利用者への影響を確認
5億5000万円という巨額の被害を聞いて、自分が購入したギフトや、友人から贈られたギフトへの影響が気になる人も多いだろう。
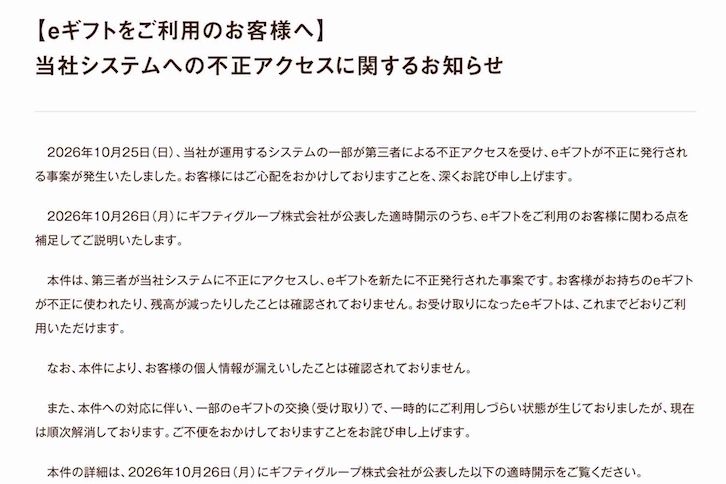
この点について、ギフティは10月27日に利用者向けのお知らせを公開した。現時点で、利用者が保有するeギフトの不正使用や残高の減少、個人情報の漏えいは確認されておらず、受け取ったギフトも従来どおり利用できると説明している。通常どおり使えている利用者に特別な手続きは求めていない。一部のギフト交換サービスでは一時的に利用しづらい状態が発生したものの、順次解消を進めている。
気になるのは、不正発行されたギフトが今後どのように扱われるかだ。攻撃者が発行したギフトを別の人に渡したり、商品と交換したりしていた場合、その流通経路を追跡する必要がある。ギフティは不正発行分の利用状況を調べており、今後の調査結果が注目される。
今回の損失はギフティグループが負担する見込みだ。利用者に直接的な被害が確認されていない点は安心材料といえるが、発行システムの安全性には大きな課題が残った。今後は不正発行を許した原因を解明し、同様の被害を防ぐ仕組みを整えることが求められる。
企業や自治体にも広がるギフティ 信頼への影響は
ギフティが扱う電子ギフトは、個人同士のプレゼントだけでなく、企業のキャンペーン景品やアンケートの謝礼、従業員への福利厚生、株主優待、自治体の事業などにも活用されている。
同社の9月18日の発表によると、法人・自治体向けサービス「giftee for Business」の累計導入案件数は、6月末時点で8万6000件を突破した。取り扱う商品には、複数のギフトから好きなものを選べる「giftee Box」や「えらべるPay」などがある。受け取った人が自分の好きな商品を選べる仕組みは、配布する企業にとっても利便性が高い。
一方、企業や自治体が電子ギフトを導入する際には、発行や交換を外部事業者のシステムに委ねることになる。今回のように発行システムが攻撃を受ければ、サービスを採用した企業や自治体にも影響が及ぶ可能性がある。ギフティは主要サービスを通常どおり運営しているが、取引先にとって重要なのは、再発を防ぐための具体的な対策だ。
電子ギフトは、紙の商品券に比べて印刷や配送、在庫管理の手間を大幅に削減できる。大量配布にも適しており、企業の販促活動を支える存在になっている。しかし、その利便性を実現する発行システムが突破されれば、大量のギフトが一度に不正発行される危険性がある。今回の事件は、デジタル化によって効率化された仕組みが抱えるリスクを浮き彫りにした。
5億5000万円の損失より深刻な「発行管理」の問題
ギフティは不正アクセスの原因となった経路を遮断し、問題のシステムを停止した。今後はeギフトの発行管理や監視体制を強化する方針だ。警察への相談なども進めており、攻撃者の特定や不正発行されたギフトの利用状況について調査を続けている。
ここで問われるのは、なぜ5億5000万円規模の不正発行が可能だったのかという点だ。電子ギフトは、企業が発行することで金銭的な価値を持つ。その発行機能が第三者に悪用された今回の事件では、発行金額や回数の制限、異常な操作を検知する仕組みがどのように機能していたかが重要になる。再発防止策の実効性を判断するには、こうした発行管理の仕組みについても説明が求められる。
スマートフォンに届いたギフトをタップするだけで、コーヒーや商品を受け取れる。その手軽さの裏側では、企業が膨大な金銭的価値をシステム上で管理している。利用者から見れば数百円のコーヒーチケットでも、発行元のシステムには億単位の価値が集まっているのだ。
今回、ギフティが失ったのは約5億5000万円の金銭的価値だけではない。誰が、どのような権限で、いくらのギフトを発行できるのか。その根幹となる管理体制への信頼も揺らいだ。便利さを競ってきたデジタルギフト市場にとって、今後は発行システムの安全性こそが、サービスを選ぶ重要な基準になるだろう。