

 ログイン
 会員登録
 お問い合わせ
無断再委託は語らぬNEC声明と大学公表の落差
国内有数の総合電機メーカーとして、官公庁から大学、企業まで幅広い基幹システムを支えてきた日本電気(NEC)。その堅牢さを売りにしてきた会社が今、委託先管理の杜撰さを突きつけられている。発端は、NECが大阪大学から運用を請け負うシステムをめぐる個人情報の大量漏えいだった。
契約に基づかない情報共有、報告されていなかった協力会社の関与、そして消すべきファイルを消していなかったという管理の綻び。大学が公表した漏えい対象は7万8千人に迫る。
発端はNEC委託先へのサイバー攻撃 阪大の個人情報がクラウドから流出
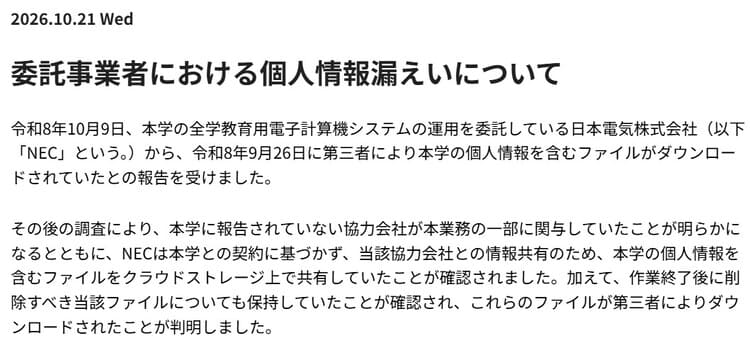
大阪大学が21日に公表した内容によると、ことの起点は同年9月26日にさかのぼる。同大学の全学教育用電子計算機システムの運用を委託していたNECから、第三者によって大学の個人情報を含むファイルがダウンロードされていたとの報告が、10月9日に大学へ寄せられた。
NECが前日の10月20日に出した声明では、より具体的な経緯が示されている。同社がシステム開発と保守を委託していた企業が9月下旬にサイバー攻撃を受け、窃取された正規アカウントの認証情報が悪用された。これにより、NECの顧客のシステム環境へ委託先の端末から不正アクセスが行われ、サーバー内のファイルが暗号化されてシステムが使えない状態に陥った。あわせて、関係者間の情報共有に使っていたクラウドストレージ内のファイルが外部に流出した。そこには顧客が保有する個人情報やシステム関連情報が含まれていたという。
単なる外部からの攻撃被害であれば、ここまで批判は広がらなかったかもしれない。問題は、その後に明らかになった大学とNECの間の運用実態にある。
NECの声明は何を語らなかったか 大学の公表との情報差
注目すべきは、NECと大阪大学の公表資料で、同じ事案の描き方が大きく異なる点である。
NECのお詫び文は、原因をあくまで外部からのサイバー攻撃に置いている。システム開発と保守を委託する企業が攻撃を受け、盗まれた認証情報が悪用された、という流れだ。文中でこの企業は終始、委託先と記されるにとどまる。クラウドストレージについても、関係者間の情報共有に利用していたものと説明し、正規の運用であったかのような書きぶりになっている。
一方で、その委託先が大阪大学に報告されていなかったこと、情報共有が大学との契約に基づかないものであったこと、作業後に削除すべきファイルが残されていたこと。これらはいずれもNECの文面には見当たらない。無断再委託と契約逸脱という、本件で最も自社に不利に働く事実は、すべて大学側の公表によって初めて明らかになった。
NECは一般向けのお詫び文であり、影響のあった顧客には個別に連絡済みだとしている。詳細を個別対応に委ねる体裁ではある。ただ、契約に基づかない共有という問題の性質そのものに公開文で触れないことは、大学側の率直な記述と比べて情報の出し方が非対称だと言わざるを得ない。しかもNECは、影響を受けた顧客を複数と記している。同じ構図が大阪大学以外でも生じていた可能性を、その一語はにじませている。
「報告されていない協力会社」と無断の情報共有 契約違反が核心に
大阪大学の調査で判明したのは、同大学に報告されていない協力会社が業務の一部に関与していたという事実だった。さらにNECは、大学との契約に基づかないまま、その協力会社との情報共有のために、大学の個人情報を含むファイルをクラウドストレージ上で共有していた。加えて、作業終了後には削除すべきだったそのファイルを、そのまま保持し続けていたことも確認されている。消されるべきだった情報が残され、無断で広げられ、そこを突かれた。漏えいは、この三つの不備が重なった帰結といえる。
大学側は公表文で、報告のない協力会社が業務に関与していたこと、そして契約に基づかずに個人情報を含むファイルが共有・保持されていたことを重大な問題と認識していると明記した。委託元に無断で業務を外部へ回す、いわゆる無断再委託は、官公庁や大学の情報システム契約では明確に禁じられていることが多い。守秘と再委託の制限は、この種の契約の根幹である。そこが崩れていたとなれば、問われるのは一件の事故ではなく、契約そのものの履行姿勢だ。
漏えい対象は7万8千人 卒業生・在学生・教職員に及ぶ
大阪大学の発表では、現時点で確認されている漏えい対象者は重複を除いて7万7851人。内訳は卒業生5万9014名、在学生1万5035名、教職員3802名に及ぶ。卒業して何年も経つ人々までが巻き込まれた点に、保持され続けたファイルの影が色濃い。
漏えいした情報項目は対象者によって異なるものの、主なものは氏名、大阪大学個人ID、大学が付与するメールアドレス、学籍番号または職員番号、所属情報とされる。大学は、個別の対象情報は今後通知するとしたうえで、漏えいした情報を悪用したフィッシングメールやなりすましメールへの注意を呼びかけている。なお不正利用や二次被害は現時点で確認されていないという。この点は留保つきで受け止めるべきだろう。
SNSでは「一発出禁案件」の声 無断再委託への批判が噴出
この一件は、X上でも大きな反響を呼んでいる。IT業界に身を置くとみられる利用者からは、通常なら取引停止に相当する重大な失態だとする指摘が相次いだ。承諾のない再委託に加えて個人情報まで無断で持ち出して漏らしたとなれば、普通の企業なら二度と契約してもらえない水準だとする声や、プロジェクト終了後に共有クラウドから個人情報を消していないのは基本中の基本を欠いていると断じる声が目立つ。
また別ユーザーも、報告されていない下請けに出していた点について、契約違反となる可能性があり訴訟問題に発展しかねないとの見方を示した。公的機関の個人情報が無断再委託の末に漏れたことを信頼の失墜ととらえ、行政指導が入る案件ではないかと問う投稿もあった。旧来の大手システムメーカーが多くの下請けを抱える構造そのものを指して、起こるべくして起きたと冷ややかに眺める向きもある。
批判の矛先は、個々の攻撃者よりもむしろ、委託の多層構造と管理の空洞化に向かっている。どこまで孫請けが連なり、誰が個人情報を握っているのか、発注元すら把握できていなかったのではないか。そうした不信が、投稿の底に流れている。
問われるのは委託管理と説明責任 行政対応の行方
大阪大学は、本件の収束に向けた対応と原因究明、再発防止策の徹底をNECに求めるとしている。NECも事案を重く受け止めるとし、委託先管理と個人情報管理の一層の強化を図ると表明した。もっとも、表明と実行の距離こそが、今まさに問われている部分だろう。
国立大学が扱う卒業生・在学生・教職員の情報は、本人の意思とは関わりなく長期にわたり保有される。だからこそ委託先の管理は、契約書の条文で終わらせてよいものではない。再委託の可否、情報の保存期間、作業後の確実な削除。その一つひとつが機能していたかを、発注側の大学も含めて検証する責任がある。
NECは過去にも委託先を経由した個人情報流出を経験してきた企業だ。同じ轍を踏んだという事実は重い。公的機関のシステムを担う事業者に求められるのは、攻撃を完全に防ぐ力だけではない。預かった情報を契約の枠内で厳密に管理し、万一の際には隠さず説明する誠実さである。今回の件が一過性の謝罪で幕引きとなるのか、委託構造そのものを問い直す契機となるのか。監督官庁の動きも含め、その行方を注視したい。