

 ログイン
 会員登録
 お問い合わせ
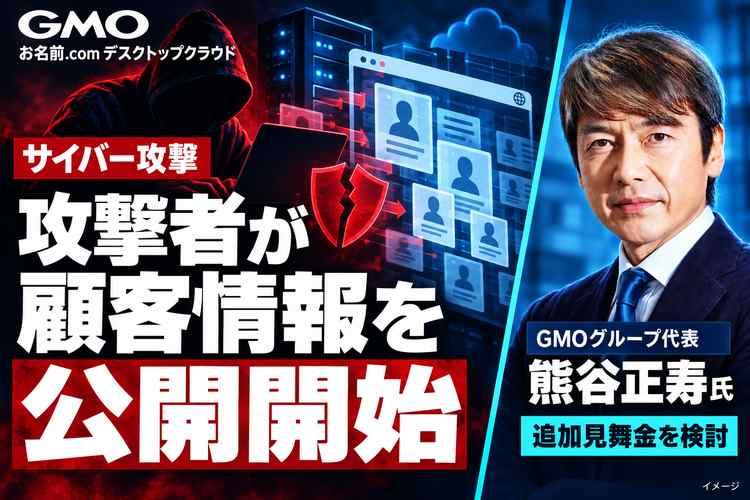
GMOインターネットが提供する「お名前.com デスクトップクラウド」への不正アクセスで、攻撃者によるとみられる情報公開が始まった。同社とGMOインターネットグループは10月27日、公開を確認したと発表。情報が公開された顧客への追加見舞金を検討するとともに、悪質な情報拡散者への法的措置の準備を明らかにした。
正午の予告後に情報公開 対象の顧客へ個別連絡
攻撃者側は、27日正午に顧客情報の公開とランサムウェア攻撃をおこなうと予告していた。GMOは同日12時30分、同社や顧客に関する情報と称するものが公開されたことを確認した。
13時55分時点の第10報では、公開内容の調査を進めており、事実と異なる記載が含まれるおそれがあると説明。顧客本人の情報が含まれると確認した場合は、対象者に個別に連絡する方針を示した。
同社は全国の顧客から端末を預かり、社内のホワイトハッカーチームが調査・解析を進めている。ランサムウェアを含む不正なプログラムが仕掛けられているかどうかや、被害状況を調べている。
一律5,000円とは別の見舞金 不正取引の損失も補償
追加見舞金の対象は、公開された情報に本人の情報が含まれることをGMOが確認した顧客だ。同社は緊急会議で検討を始めたとしており、金額や支払い時期は示していない。
これに先立つ24日の発表では、金銭的被害の有無を問わず、同サービスの全利用者に一律5,000円を支払うと決めていた。受け取り手続きや支払い時期などは、10月30日23時59分までに登録メールアドレスへ案内する予定だ。
不正取引による損失の補償も、見舞金とは別に設けている。今回の不正アクセスに起因するとGMOが認めた取引について、売買による差損や手数料など、実際に生じた損失を対象とする。市場の値動きによる損失や、得られたはずの利益、その他の間接的な損害は含まない。
証券会社などから返金があれば、その金額を差し引いて支払う。返金が得られない場合も、対象となる損失をGMOが補償する。申請方法や必要書類、受付期間などは11月6日までに案内するとしている。
悪質な拡散者への開示請求や刑事告訴を準備
情報公開を受け、GMOは悪質性の高い情報拡散者について、証拠を保全したうえで、民事手続きでの開示請求や刑事告訴・刑事告発などの準備を進めると発表した。
公開先へのアクセスや情報の拡散も控えるよう呼びかけた。同社は、公開先にアクセスした人の情報が攻撃者に取得されるとして、閲覧についても警告している。
一方、ランサムウェア攻撃については、27日13時55分時点で確認していないと説明した。同日午前の第9報では、被害の申し出を受け、GMOが状況を確認したうえで、被害端末と同等の性能を持つ新しいPCを提供する方針を示していた。
利用者にはバックアップを取得したうえで、ネットワークを切断し、PCの電源を落とすよう呼びかけている。
約80億円を要求 熊谷正寿氏は事前指摘への対応不足認める
今回の不正アクセスでは、10月20日に一部の利用者のサーバー環境で不正なプログラムが見つかり、21日から全プランのサーバーが順次停止した。影響を受けた可能性のあるサーバーは2万6739件と公表されている。
GMOは24日、システムにセキュリティ上の問題があり、顧客情報が外部へ持ち出された事実を認めた。
グループ代表の熊谷正寿氏は公式ブログで、攻撃者側から5,000万ドル、約80億円の金銭要求を受けたことを公表。10月21日付の要求文書を示し、要求には応じず、支払いもしていないと説明している。
同じブログでは、社内のホワイトハッカーから、事前に改善すべき課題が現場へ指摘されていたことも認めた。現場は対策を進めていたものの、サービスの稼働への影響や他の対処事項との優先順位を考慮する過程で、対応の深さと速度が十分ではなく、攻撃者に隙を突かれたと説明した。