

 ログイン
 会員登録
 お問い合わせ
官民合わせておよそ1300億円が投じられた国の基幹計算基盤が、外部からの侵入を受けて止まった。理化学研究所(理研)は11月16日、計算科学研究センター(神戸市)が運用するスーパーコンピュータ「富岳」の運用系システムが、外部の第三者による不正アクセスを受けたと発表した。
漏えいした可能性があるのは、登録利用者最大4597人分の氏名やメールアドレスだけではない。利用者が保存していた研究データと、理研の外にあるシステムへ接続するためのSSH秘密鍵まで対象に含まれる。鍵そのものを奪われた恐れがあるという点に、今回の事案の重さがある。
公開されていた稼働状況ページが侵入の足がかりに
理研の発表によると、侵入があったのは11月10日から13日にかけてである。外部の第三者は、インターネット上に公開されていた富岳の稼働状況を表示するウェブページ、いわゆるダッシュボードを足がかりに、運用系の内部ネットワークへ入り込んだ。内部では複数のサーバが不正に操作され、一部のサーバでは不正なプログラムの設置といった改ざんも確認されている。どのような手口で内部まで到達されたのか、具体的な経路はなお調査が続いている。
富岳はスーパーコンピュータ「京」の後継機として2021年3月に共用が始まった計算基盤で、運用にあたる理研計算科学研究センターのセンター長は松岡聡氏が務める。気象や防災、創薬、材料開発といった研究に使われるほか、産業利用の枠が設けられ、企業の製品開発を支える計算も担ってきた。日本経済新聞は今回の事案について、企業の機密情報の流出が懸念されると報じている。学術と産業の双方が同じ基盤に乗っているだけに、影響の見極めには時間を要する。
氏名やメールアドレスに加え、SSH秘密鍵と研究データも対象
漏えいの可能性があるのは、性格の異なる二種類の情報である。
ひとつは認証システムに登録された利用者情報で、富岳の利用者が最大4222人、AIを使った科学研究の開発用スーパーコンピュータ「理究(りきゅう)」の利用者が最大375人、合わせて最大4597人にのぼる。富岳の利用者については氏名、メールアドレス、IDが、理究の利用者については氏名とメールアドレスが対象となる。理究は今年6月に名称が決まったばかりの新しい計算機で、富岳と同じセンターが整備を進めてきた。
もうひとつが、利用者ごとのファイル保存領域であるホームディレクトリに置かれていたファイルである。ここには理研の外にあるスーパーコンピュータやサービスへ接続するためのSSH秘密鍵やアクセスキーといった認証情報が含まれ、利用者が保存していた研究データも対象になりうる。研究成果が外部へ流出したことを示す具体的な事実は、現時点では確認されていない。ただし理研は、侵入者が取得した認証情報の一部を使ってほかのシステムへの接続を試みていた事実を確認したとしている。二次被害の有無は、関係機関と協力して調査が進められている。
検知から運用停止まで約2日 理研の対応経緯
理研が公表した時系列は細かい。運用系システムの保守管理を委託している先が12日に不審な通信を検知し、調査を開始した。不正アクセスの事実を確認したのが13日16時33分、文部科学省への報告が同日20時59分、侵入に使われたシステムの隔離が22時07分である。
富岳の運用を停止して外部からのアクセスを遮断したのは14日4時30分で、同日20時20分には管理用の鍵を入れ替えた。15日10時51分にHPCI関係機関へ報告し、16時18分に利用者へメールで通知。実行中と待機中の計算ジョブをすべて停止し、全利用者のログイン用公開鍵を無効にした。個人情報保護委員会への報告は16日17時55分である。
利用者に対しては、富岳に保存していたSSH秘密鍵や各種認証情報を接続先のサービスで無効にし、必要な鍵や認証情報を再発行するよう求めている。富岳や理研をかたる不審なメールへの注意も呼びかけており、理研がメールでパスワードなどを尋ねることはないと説明している。
SNSでは鍵の使い回しを懸念する声
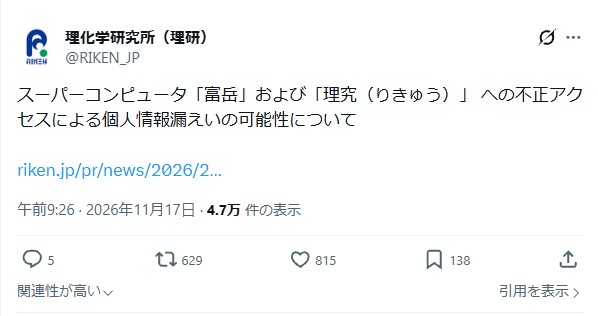
理研の公式Xアカウントは17日午前、発表内容を知らせる投稿を公開した。計算科学研究センターの公式アカウントも同じ内容を共有している。理研の投稿は4万7000回以上表示され、600件を超えるリポストを集めた。
反応のなかで最も広がったのは、日本経済新聞の記事を引用した投稿である。180万回以上表示され、6300件を超えるリポストを集めた。投稿者は、富岳と同じ鍵を大学やほかのスーパーコンピュータでも使い回している研究者は少なくないとしたうえで、抜かれたのがデータではなく鍵だとすれば、被害は富岳の外へ広がりうると指摘している。理研が利用者に鍵の無効化と再発行を求めた理由も、まさにこの点にある。
ほかにも、重要なデータを扱う機器を外部とつながる形で運用していたこと自体を疑問視する声や、国内の他機関が運用するスーパーコンピュータは無事なのかと案じる声が並んだ。一方で、侵入者の正体や背景を推測する投稿も見られるが、理研と文部科学省はいずれについても明らかにしておらず、現時点で裏づけとなる情報は示されていない。
再発防止策を講じたうえで運用再開へ
理研は今後、影響範囲と原因の詳細な調査を進めるとともに、ホームディレクトリのファイルに第三者の個人情報が含まれていないかを確認する。再発防止策としては、悪用されたソフトウェアの脆弱性への対処、侵入されたサーバの再構築、ネットワーク構成の見直し、AIを活用したセキュリティ対策の導入を挙げ、対策を講じたうえで富岳の運用を再開する方針を示した。緊急時により迅速に対応できるよう、運用保守体制の役割分担も見直すという。新たに判明した事実は速やかに公表するとしている。
国は富岳の後継となる「富岳NEXT」の開発を進めており、計算基盤は科学技術政策の中核に位置づけられている。その中核が、外部に公開されていた一枚のウェブページを入り口に止まった。利便性と防御をどう両立させるのか、再開までに示される対策の中身が問われる。