

 ログイン
 会員登録
 お問い合わせ
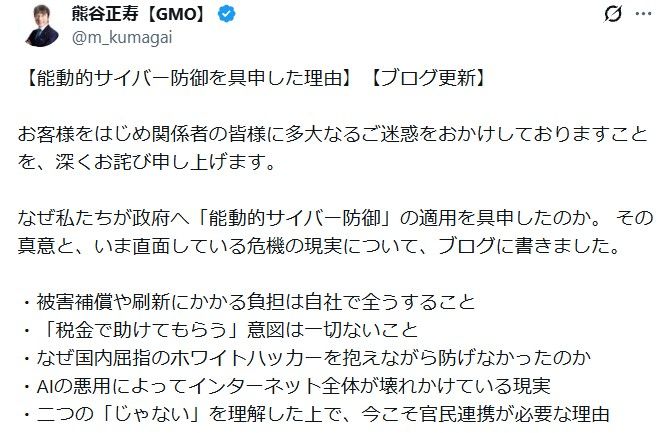
国内有数のインターネット企業グループを率いる経営トップが、自社で起きたサイバー攻撃被害を受け、政府に異例の提言を行った。被害者への謝罪と損失の全額補償を表明する一方、訴えの中心に据えたのは「官民連携で日本を守ろう」という国家規模の危機論である。
だが、この発信に寄せられたのは称賛よりも疑問と反発だった。自社サービスのセキュリティ上の不備を、社会全体が直面するAIの脅威へと接続する語り口が、かえって経営責任の所在を覆い隠しているのではないか。GMOインターネットグループ代表・熊谷正寿氏の一連の発信を起点に、企業の説明責任のあり方が問われている。
全額補償を表明する一方、訴えの軸は「官民連携で日本を守ろう」
発端は、熊谷氏が25日に自身の公式ブログとXで公開した一文だった。「今こそ官民連携で日本を守ろう ――『能動的サイバー防御』を具申した理由」と題したその投稿で、熊谷氏はまず、グループが提供するサービスでセキュリティ上の課題が生じ、顧客の資産と情報を危険に晒したことを謝罪した。
熊谷氏のブログによれば、被害の規模は小さくない。対象となり得るサーバーは26,739件、国内外70社以上の証券会社やFX事業者に開設された顧客の取引口座が、不正操作の標的になっているという。攻撃者は口座の不正取引の継続に加え、接続された顧客のPC内情報の公開やランサムウェア攻撃、内部情報の外部公開までちらつかせて脅迫していると、熊谷氏は明かしている。
補償方針も踏み込んだ内容だ。不正取引で生じた損失については、取引所等が返金に応じない場合もGMOインターネットが全額を支払うとし、一律5,000円の見舞金はあくまで初動の誠意だと説明した。代替環境の6ヶ月間無償提供やシステム基盤の刷新も約束している。
ここまでは、被害企業のトップによる謝罪と対応表明として、一定の筋が通る。問題は、その先だった。
「二つの『ではない』を理解した上で」——政府への異例の具申
熊谷氏は投稿の多くを、前日に政府へ「能動的サイバー防御の適用」を具申した経緯の説明に割いている。能動的サイバー防御法は2026年10月1日に施行されたばかりの制度だ。
この具申に対し、有識者からは早くも二つの指摘が出ていた。GMOは法が定める「特定社会基盤事業者」ではないこと、そして能動的サイバー防御は民間企業の要請で動く制度ではなく政府が主体的に判断するものであること。熊谷氏はこの二点を「深く理解した上で具申した」と述べ、電力やガスのような従来のインフラ事業者ではないとしても、国民の資産とデータが脅威に晒されている以上、形式的な区分にとどまらず実質的な影響に照らして適用可能性を検討してほしいと訴えた。
そのうえで熊谷氏は、AI技術の悪用でサイバー攻撃が誰でも容易に実行できる時代になったとし、これを「AIのサイバー飽和攻撃」と呼んで危機感を示す。スーパーのレジやATM、病院の電子カルテが止まる日常を想像してほしい、あなたの端末が無傷でも生活は止まる——。語り口は、一企業の障害対応の枠をはるかに超えて、インターネットそのものの存亡へと広がっていく。
「自社の判断ミスを国家論にすり替えるな」SNSで噴き出した反発
この発信が、火に油を注いだ。X上では、称賛よりも冷ややかな、あるいは強い憤りをにじませた反応が目立った。
批判の第一は、論点のすり替えへの指摘である。あるユーザーは、社内の警告がありながら可用性を優先したのなら未知の攻撃ではなく自社の判断ミスであり、顧客に自衛を求めたり国家論に論点をすり替えるのは筋が違うのではないか、と疑問を呈した。別のユーザーも、自社の責任を果たしていないのに話を「日本を守ろう」へすり替えるのは広報としてどうなのか、と突いている。
第二は、「国民の財産」という言葉の使い方への違和感だ。失われたのは自社サービスを使っていた利用者の資産であって公共性はないのではないか、「国民の財産」と呼ぶのは誇張ではないか、という声が相次いだ。技術面から、Microsoftの標準的なアーキテクチャや運用設計が適切に実装されていなかったことこそ問題であり、ゼロトラストモデルに基づくアクセス制御が基本だと、具体的に反論するユーザーもいた。
著名な実業家である田端信太郎氏は、より直截だった。田端氏はXで、経営は結果責任だとしたうえで、熊谷氏の経営姿勢を厳しく批判し、熊谷氏以外の多くの株主が交代を望んでいるとの見方まで示している。
AIの脅威と、今回のインシデントは分けて検証すべきではないか
一連の批判の底に流れているのは、二つの問題を混同してはならない、という冷静な視点だ。
熊谷氏のブログには、GMOサイバーセキュリティ byイエラエの調査として、日本企業約20社を狙った攻撃で防御用の自律型AI侵入テストツール「ARTEX」が悪用されていた、との記述がある。だが、これはあくまで一般的な脅威動向の説明であり、今回のGMO自身への攻撃にARTEXをはじめとするAI技術が用いられたと示す記述は、公開された資料の中には見当たらない。
つまり、AIによる攻撃脅威の増大という社会全体の課題と、GMOのサービスで現に発生したインシデントは、本来は切り分けて検証されるべき別の問題である。前者を前面に押し出せば押し出すほど、後者で問われるべき論点——侵入経路となったリスクを事前に把握していたのか、把握していたのならなぜ対策が間に合わなかったのか、経営としてどのようなリスク評価と受容判断を下したのか——が、かすんでしまう。
熊谷氏自身、社内のホワイトハッカーから改善すべき課題が事前に指摘されていたこと、可用性や優先順位を考慮しながら慎重に進めた結果として対応の深度とスピードが足りず、攻撃者に間隙を突かれたことを認めている。だとすれば、これはまず、既知のリスクに対する自社固有のリスク管理とガバナンスの問題として検証されるべきだろう。金融サービスに関わる以上、必要に応じて金融庁など所管当局との連携も求められる。
説明責任と危機提起は、両立しても代替はできない
大企業がAIを悪用した攻撃やサードパーティリスクに警鐘を鳴らすこと自体には、意義がある。能動的サイバー防御をめぐる議論も、日本のサイバーセキュリティにとって避けて通れないテーマだ。熊谷氏の危機感が、本物であることも疑いにくい。
それでも、順序を違えてはならない。自社で起きたインシデントについて、侵入経路、事前に認識していたリスク、対策が遅れた理由、そこでの経営判断を事実に基づいて明らかにし、顧客保護と再発防止を徹底する。その過程で得た知見を、原因分析と再発防止策を含むポストモーテムとして業界や政府と共有する。国家規模の議論は、その先にある。
いまなお被害や影響を受けている顧客がいるのであれば、なおさらだ。自社の問題への説明と解決が十分でない段階で国家的脅威の議論へと一足飛びに広げれば、顧客に対する説明責任という観点からは、むしろ誤解を招きかねない。AI時代の危機を訴えることは構わない。だが、それを個社のセキュリティ管理の検証や経営責任の明確化に代えることはできない。
熊谷氏は投稿を「私たちは一切逃げ隠れいたしません」と結んだ。その覚悟が本物であるならば、向かうべき先はまず、国家論の高みではなく、自社の足元にある事実の一つひとつのはずである。騒動の行方は、GMOが今後どこまで具体的な説明を尽くすかにかかっている。